চট্টলা নিউজ | বিজ্ঞান ও প্রযুক্তিঃ বাংলাদেশের ১৫টি খাতের ৭৬৭টি ডোমেইন পর্যালোচনা করে ১৮ লাখের বেশি ব্যবহারকারীর রেকর্ড এবং অন্তত ১৭ হাজার ৩৬২টি লগইন তথ্য ডার্ক ওয়েবে ছড়িয়ে থাকার প্রমাণ পাওয়ার দাবি করেছে সাইবার নিরাপত্তা প্রতিষ্ঠান সাইবারস্টেশন। ২০২৬ সালের ১৫ অক্টোবর ঢাকায় প্রকাশিত প্রতিষ্ঠানটির এক প্রতিবেদনে এ তথ্য উঠে আসে। প্রতিষ্ঠানটির দাবি, এগুলো সর্বনিম্ন হিসাব; প্রকৃত সংখ্যা আরও বেশি হতে পারে।
ব্রেইন স্টেশন ২৩ পিএলসির সাইবার নিরাপত্তা বিভাগ সাইবারস্টেশন ‘ডার্ক ওয়েব এক্সপোজার রিপোর্ট ২০২৬’-এ বাংলাদেশের বিভিন্ন খাতের তথ্য উন্মুক্ত হওয়ার চিত্র তুলে ধরে। পরদিন, ১৬ অক্টোবর প্রকাশিত সংবাদ প্রতিবেদনেও বিষয়টি গুরুত্ব পায়। তবে ডার্ক ওয়েবে তথ্য পাওয়া যাওয়ার অর্থ এই নয় যে সংশ্লিষ্ট সব প্রতিষ্ঠানের অভ্যন্তরীণ সিস্টেম সরাসরি হ্যাক হয়েছে।
সরকারি সেবা খাতে বেশি নাগরিকের তথ্য, প্রযুক্তি ও টেলিযোগাযোগে উন্মুক্ততার হার বেশি
সাইবারস্টেশনের পর্যবেক্ষণ অনুযায়ী, উন্মুক্ত নাগরিক তথ্যের সবচেয়ে বড় অংশ সরকারি সেবা খাতের। অন্যদিকে, প্রযুক্তি ও টেলিযোগাযোগ খাতে তথ্য উন্মুক্ত হওয়ার হার সবচেয়ে বেশি। তবে প্রতিবেদনে আলোচিত ১৫টি খাতের সবগুলোর নাম পৃথকভাবে উল্লেখ করা হয়নি।
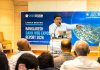
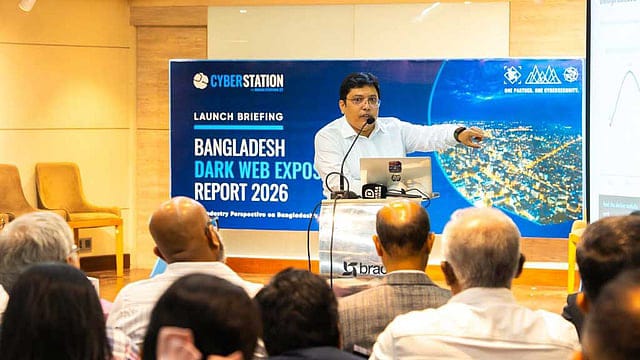
গত ১৫ অক্টোবর রাজধানীর মহাখালীর ব্র্যাক সেন্টার ইনে অনুষ্ঠিত ‘বাংলাদেশ সাইবার রেজিলিয়েন্স ব্রিফিং ২০২৬’ শীর্ষক অনুষ্ঠানে এসব পর্যবেক্ষণ তুলে ধরা হয়। সাইবার নিরাপত্তা সচেতনতা মাস উপলক্ষে আয়োজিত অনুষ্ঠানে সরকারি, ব্যাংকিং, টেলিযোগাযোগ, প্রযুক্তি ও শিক্ষাসহ বিভিন্ন খাতের প্রায় ১৫০ জন প্রতিনিধি, নিয়ন্ত্রক সংস্থার কর্মকর্তা এবং সাইবার নিরাপত্তা বিশেষজ্ঞ অংশ নেন।
সাইবারস্টেশনের সাইবার নিরাপত্তা সেবাবিষয়ক প্রধান মোহিব্বুল মোক্তাদীর তানিম বলেন, কোন তথ্য উন্মুক্ত হয়েছে তা শনাক্ত করতে পারলে অপরাধীদের অপব্যবহারের আগেই প্রয়োজনীয় ব্যবস্থা নেওয়া সম্ভব।
ব্রেইন স্টেশন ২৩-এর নির্বাহী পরিচালক এম জে ফেরদৌস দেশের নিজস্ব সাইবার নিরাপত্তা সক্ষমতা বাড়ানো এবং বিদেশি সফটওয়্যারের ওপর নির্ভরতা কমানোর ওপর গুরুত্ব দেন।
অনুষ্ঠানে সাইবার নিরাপত্তা বিশেষজ্ঞ তানভীর হাসান জোহা এবং প্রযুক্তিবিদ মুনির হাসানও সচেতনতা বৃদ্ধি, কার্যকর প্রতিরোধব্যবস্থা ও দেশীয় প্রযুক্তিগত উদ্যোগ এগিয়ে নেওয়ার প্রয়োজনীয়তা তুলে ধরেন।
কীভাবে ঝুঁকিতে পড়তে পারে ব্যক্তিগত তথ্য?
ডার্ক ওয়েবে ছড়িয়ে থাকা লগইন তথ্য ও ব্যক্তিগত রেকর্ড ব্যবহার করে সাইবার অপরাধীরা প্রতারণা, পরিচয় জালিয়াতি, লক্ষ্যভিত্তিক ফিশিং এবং অননুমোদিত অ্যাকাউন্ট প্রবেশের চেষ্টা করতে পারে। তবে এসব তথ্যের উপস্থিতি নিজেই প্রমাণ করে না যে প্রতিটি তথ্য ইতিমধ্যে অপরাধমূলক কাজে ব্যবহৃত হয়েছে।
সাইবারস্টেশনের প্রতিবেদনে বলা হয়েছে, তাদের পর্যবেক্ষণে পাওয়া তথ্যের একটি অংশ ম্যালওয়্যার আক্রান্ত ব্যক্তিগত ডিভাইস থেকে সংগ্রহ করে অনলাইনে কেনাবেচা করা হয়ে থাকতে পারে। প্রতিষ্ঠানটির ভাষ্য অনুযায়ী, এই মূল্যায়নের জন্য সংশ্লিষ্ট সংস্থার অভ্যন্তরীণ সিস্টেমে প্রবেশ করে পরীক্ষা চালানো হয়নি।
ব্যক্তিগত ও প্রাতিষ্ঠানিক নিরাপত্তায় করণীয়
বিশেষজ্ঞদের আলোচনার সঙ্গে সামঞ্জস্য রেখে ব্যক্তিগত পর্যায়ে প্রতিটি অ্যাকাউন্টে আলাদা ও শক্তিশালী পাসওয়ার্ড ব্যবহার, বহুধাপ যাচাইকরণ (MFA) চালু এবং সন্দেহজনক লিংক বা ফাইল এড়িয়ে চলার পরামর্শ দেওয়া হচ্ছে। কোনো অ্যাকাউন্টের তথ্য ফাঁসের আশঙ্কা থাকলে নিরাপদ ডিভাইস থেকে পাসওয়ার্ড পরিবর্তন এবং সক্রিয় সেশন পরীক্ষা করা জরুরি।
প্রতিষ্ঠানগুলোর জন্য নিয়মিত নিরাপত্তা মূল্যায়ন, সফটওয়্যার হালনাগাদ, কর্মীদের সাইবার সচেতনতা প্রশিক্ষণ, প্রবেশাধিকার নিয়ন্ত্রণ এবং তথ্য ফাঁস শনাক্ত হলে দ্রুত প্রতিক্রিয়া জানানোর ব্যবস্থা রাখা গুরুত্বপূর্ণ।
বাংলাদেশের বিভিন্ন খাতে তথ্য উন্মুক্ত হওয়ার এই চিত্র ব্যক্তিগত তথ্য সুরক্ষা ও প্রাতিষ্ঠানিক সাইবার নিরাপত্তা জোরদারের প্রয়োজনীয়তা সামনে এনেছে। তবে ঝুঁকির প্রকৃত মাত্রা নির্ধারণে তথ্যের ধরন, উৎস, সময়কাল এবং সম্ভাব্য অপব্যবহার সম্পর্কে আরও বিস্তারিত যাচাই প্রয়োজন।